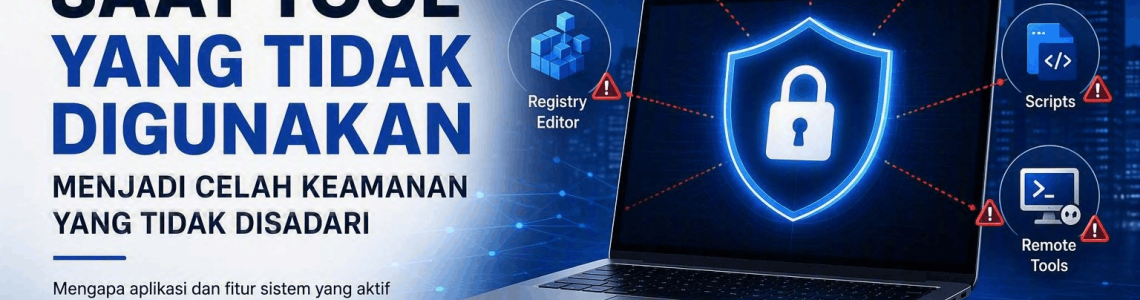
Saat Tool yang Tidak Digunakan Menjadi Celah Keamanan yang Tidak Disadari
Saat Endpoint Menyimpan Risiko yang Tidak Terlihat

Ketika membahas keamanan endpoint, sebagian besar organisasi langsung fokus pada malware, ransomware, atau ancaman dari luar jaringan. Namun terdapat satu risiko yang sering terlewat: fitur sistem dan tools bawaan yang tetap aktif meskipun tidak digunakan oleh sebagian besar pengguna.
Perangkat kerja modern umumnya dilengkapi dengan berbagai utility administrasi dan automation tools seperti PowerShell, Windows Management Instrumentation (WMI), Command Prompt, script engine, hingga remote management tools. Bagi tim IT, tools tersebut sangat penting untuk operasional. Namun bagi sebagian besar karyawan, tools tersebut sering kali tidak pernah digunakan sepanjang siklus kerja mereka.
Masalahnya, apa yang tidak digunakan oleh pengguna belum tentu tidak menarik bagi penyerang. Justru tools yang sah dan dipercaya sistem inilah yang sering dimanfaatkan sebagai jalur serangan karena mampu beroperasi tanpa memicu kecurigaan.
Mengapa Attack Surface Terus Membesar?
Seiring berkembangnya kebutuhan bisnis, perangkat kerja juga semakin kompleks. Software baru ditambahkan, fitur sistem terus berkembang, dan berbagai utility administratif tetap tersedia untuk mendukung fleksibilitas operasional.
Akibatnya, banyak organisasi secara tidak sadar memberikan akses yang sama kepada seluruh pengguna, terlepas dari apakah mereka benar-benar membutuhkannya atau tidak. Kondisi ini menciptakan attack surface yang lebih luas dan memberikan lebih banyak peluang bagi penyerang untuk mengeksploitasi fitur yang tersedia.
| Kondisi Umum | Dampak Keamanan |
|---|---|
| Seluruh pengguna memiliki akses ke utility sistem | Meningkatkan risiko penyalahgunaan tools bawaan |
| Fitur aktif secara default | Memperbesar attack surface endpoint |
| Hardening dilakukan secara manual | Sulit dijaga konsistensinya dalam skala besar |
| Kebijakan keamanan seragam untuk semua pengguna | Tidak memperhatikan kebutuhan masing-masing peran |
Ketika Tools yang Sah Menjadi Jalur Serangan
Tren serangan modern menunjukkan bahwa pelaku ancaman tidak selalu menggunakan malware yang mudah dikenali. Sebaliknya, mereka semakin sering memanfaatkan tools yang sudah tersedia di dalam sistem operasi untuk menjalankan perintah, mengumpulkan informasi, melakukan lateral movement, hingga mengeksekusi payload berbahaya.
Pendekatan ini dikenal sebagai Living-off-the-Land (LotL), yaitu teknik yang memanfaatkan aplikasi dan utility bawaan agar aktivitas penyerang terlihat seperti aktivitas normal. Karena tools tersebut sah dan sering digunakan administrator, upaya deteksi menjadi lebih menantang.
Keamanan Endpoint Tidak Lagi Hanya Tentang Deteksi
Selama bertahun-tahun, banyak organisasi membangun strategi keamanan yang berfokus pada mendeteksi ancaman setelah aktivitas mencurigakan terjadi. Pendekatan ini tetap penting, tetapi tidak selalu cukup untuk menghadapi teknik serangan modern.
Karena itu, organisasi mulai beralih menuju pendekatan yang lebih proaktif: mengurangi peluang serangan sebelum aktivitas berbahaya dapat dijalankan. Fokusnya bukan hanya mendeteksi ancaman, tetapi juga mempersempit ruang gerak yang dapat dimanfaatkan penyerang.
Pendekatan ini sejalan dengan prinsip Zero Trust dan Least Privilege, di mana setiap pengguna hanya diberikan akses terhadap aplikasi, fitur, dan tools yang benar-benar diperlukan untuk menjalankan pekerjaannya.
Mengurangi Attack Surface Tanpa Mengganggu Produktivitas
Tantangan terbesar dalam menerapkan attack surface reduction adalah menemukan keseimbangan antara keamanan dan produktivitas. Tidak semua pengguna membutuhkan akses yang sama. Tim Finance, HR, Sales, Engineering, dan IT memiliki kebutuhan yang berbeda dan tidak dapat diperlakukan dengan pendekatan keamanan yang seragam.
Karena itu, organisasi membutuhkan pendekatan yang mampu memahami bagaimana pengguna bekerja, tools apa yang benar-benar digunakan, dan akses mana yang sebenarnya dapat dikurangi tanpa memengaruhi aktivitas bisnis sehari-hari.

Bitdefender PHASR: Pendekatan Adaptive Attack Surface Reduction
Bitdefender PHASR (Proactive Hardening and Attack Surface Reduction) dirancang untuk membantu organisasi mengurangi attack surface secara lebih cerdas dan kontekstual. Solusi ini memanfaatkan pendekatan adaptive security untuk memahami kebutuhan pengguna dan membatasi akses terhadap tools yang tidak relevan dengan perannya.
Alih-alih menerapkan pembatasan yang sama kepada seluruh pengguna, PHASR memungkinkan organisasi menerapkan hardening yang lebih dinamis sehingga kontrol keamanan dapat menyesuaikan dengan perilaku dan kebutuhan aktual masing-masing pengguna.
| Feature | Benefit | Business Impact |
|---|---|---|
| Adaptive Attack Surface Reduction | Mengurangi akses yang tidak diperlukan | Menurunkan risiko eksploitasi endpoint |
| User-Based Protection | Kebijakan sesuai kebutuhan pengguna | Produktivitas tetap terjaga |
| Proactive Hardening | Mengurangi peluang serangan sejak awal | Meningkatkan postur keamanan organisasi |
| Automated Security Controls | Mengurangi kompleksitas administrasi | Efisiensi operasional tim IT meningkat |
Bagi organisasi yang sedang memperkuat strategi Zero Trust atau ingin mengurangi risiko penyalahgunaan tools bawaan Windows/MacOS, pendekatan Adaptive Attack Surface Reduction dapat menjadi langkah strategis untuk mempersempit ruang gerak penyerang tanpa mengorbankan pengalaman pengguna.
1 Comment(s)
Poin bagus soal LotL attack. Selama ini hardening memang sering dilakukan manual dan seragam, padahal kebutuhan tiap departemen berbeda. Pendekatan adaptive seperti PHASR layak dipertimbangkan, terutama bagi yang sedang membangun strategi Zero Trust.
Betul sekali. Tantangan terbesar hardening saat ini bukan sekadar membatasi akses, tetapi memastikan kontrol keamanan selaras dengan kebutuhan masing-masing pengguna. Di sinilah pendekatan adaptive membantu memperkuat Zero Trust tanpa mengorbankan produktivitas.
Leave a Comment